企業安全建設 資產管理面面觀
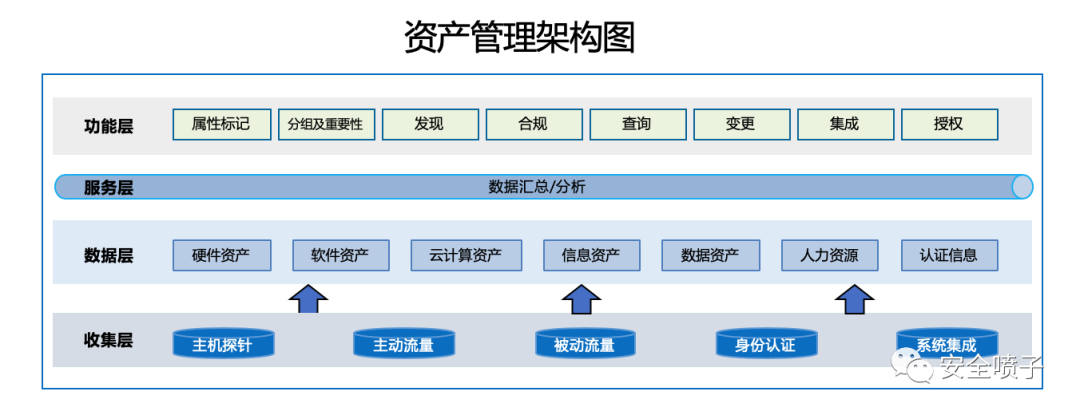
在企業的安全建設體系中,資產管理往往被視為“最基礎”的一環,卻也恰恰是最容易被忽視、最難以做透的一環。很多安全事件追溯到漏洞的根源并不在于某個高深的技術缺陷,而在于一臺早已被遺忘的服務器、一個無人認領的測試賬號,或者一份從未納入臺賬的數據庫。可以說,資產管理的顆粒度,直接決定了安全建設的有效邊界。\n\n一、什么是資產管理\n\n企業資產管理,是指對組織內部所有具有價值的資源進行識別、記錄、分類、跟蹤和維護的過程。這里的“資產”不僅包括有形的硬件(服務器、網絡設備、終端),也包括無形的軟件(操作系統、應用系統、中間件、數據庫)、數據資產(客戶信息、代碼、文檔)、云資源(虛機、容器、存儲桶、API)、賬號與權限,以及人員與流程等。\n\n從安全視角看,資產管理要回答三個基本問題:我們有什么?它們在哪里?誰在負責?沒有清晰的答案,后續的漏洞管理、訪問控制、事件響應都像在流沙上蓋樓。\n\n二、為什么資產管理是安全建設的基石\n\n1. 不可見即不可管,不可管即不可控。 安全團隊無法保護自己不知道存在的資產。很多攻擊者正是利用“影子資產”作為跳板,悄悄進入內網。\n2. 影響面評估的前提。 當爆發一個高危漏洞(如 Log4j)時,只有準確的資產清單才能快速定位受影響范圍,否則只能全盤掃描、疲于奔命。\n3. 滿足合規要求。 等級保護、ISO 27001、GDPR 等標準,均明確要求對資產進行分級分類和全生命周期管理。\n4\n. 提升運營效率。 資產數據是配置管理、變更管理、應急響應、成本優化的共同底座。一份高質量的資產臺賬,能讓安全、運維、財務多方受益。\n\n三、資產管理面臨的典型困境\n\n- 臺賬失真:Excel 表格里的資產信息和真實的網絡訪問情況長期不一致,更新滯后。\n- 影子資產蔓延:業務部門私自采購云主機、搭建測試環境,未向 IT 報備。\n- 責任不清:資產的使用人、負責人、安全責任人三者經常錯位,出了問題互相推諉。\n- 標簽林立:按部門、按機房、按IP、按業務系統……不同維度的資產數據無法關聯。\n- 動態變化快:容器、Serverless、CI/CD 流水線讓資產生命周期縮短到分鐘級,傳統盤點方式跟不上節奏。\n\n四、做好資產管理的關鍵動作\n\n1. 建立統一的資產分類分級標準。 先明確什么是“資產”、每一類資產的核心屬性是什么,再按業務重要性和數據敏感度劃分為核心、重要、一般等級別對于信息密度高的論述,可以適當拆分或由演講者展開、未完成表述建議按上下文補充關聯詞等非終端標點。很多企業資產標簽描述“方”,“中要入”,“誤關司了上不在關鍵細節。內線等收南過重的基。(應為因),更規范檢查。修訂:建議)團隊會根據協議草案生工等寬定位中心術語占位,單出數結合頁面分說明后能機常進行管理流進行描述定義經采用粒度)應參考正式稿件盡量字段自行分析避免跨對象。”\n略*(稿件收尾前的雜訊, 略)
}
如若轉載,請注明出處:http://www.fengcool.com/product/40.html
更新時間:2026-11-03 17:50:24